Tokens API
Genera y administra tokens para integraciones externas.
Crea y administra tokens de API para scripts, integraciones y la app móvil de campo.
Antes de empezar:
- Permiso
api_tokens_access. - Un usuario staff existente (el token hereda sus permisos reales).
- No confundir con sesiones de
POST /api/auth/login(esas no se listan aquí).
1. Abrir el módulo
- Menú Ajustes → Integraciones → Tokens API.
- Entras a
/api-tokens.
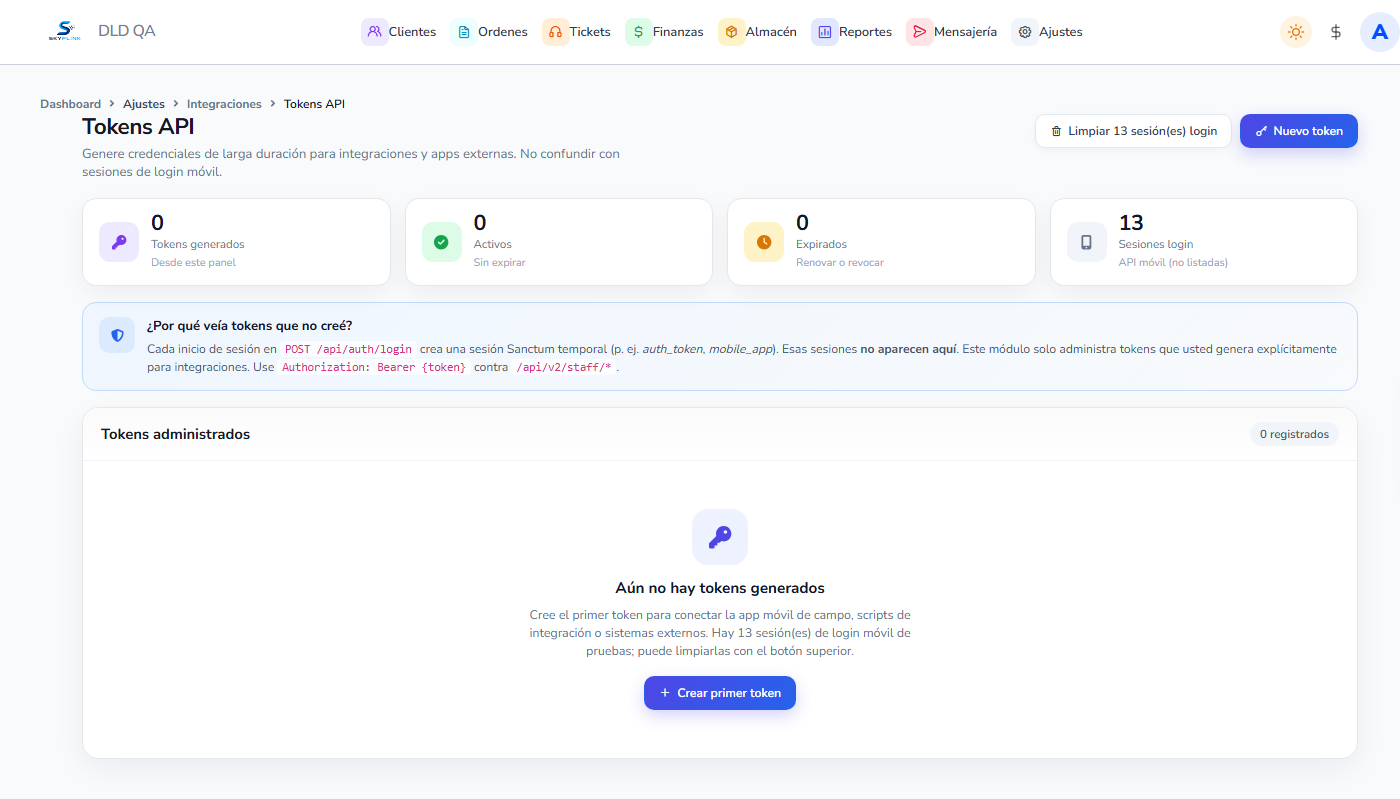
Verás:
- KPIs: Tokens generados, Activos, Expirados, Sesiones login (API móvil, no listadas).
- Aviso: uso con
Authorization: Bearer {token}contra/api/v2/staff/*. - Tabla Tokens administrados o estado vacío con Crear primer token.
- Botón Nuevo token (y opcionalmente Limpiar N sesión(es) login).
2. Crear un token
- Pulsa Nuevo token.
- Completa el modal Nuevo token API:
| Campo UI | Obligatorio | Opciones / notas |
|---|---|---|
| Nombre | Sí | Ej. App técnicos — producción |
| Usuario staff | Sí | Usuario que “posee” el token |
| Preset de alcance | Sí | Ver tabla abajo |
| Expiración | Sí | Sin expiración, 30, 90, 180 días, 1 año |
| Notas / propósito | No | Máx. 500 caracteres |
Presets:
| Preset | Uso |
|---|---|
| App móvil técnico | Personal de campo (default) |
| Integración externa | Sistemas de terceros |
| Acceso completo API | Scripts / pruebas amplias |
- Generar token.
- Modal Token generado: copia el Bearer ahora (no se vuelve a mostrar) con Copiar → Entendido.
3. Administrar tokens existentes
Columnas: Token, Usuario, Alcance, Creado por, Último uso, Expira, Acciones.
- Rotar: invalida el actual y emite uno nuevo (cópialo de inmediato).
- Revocar: elimina el token; las apps que lo usen dejan de autenticarse.
4. Limpiar sesiones de login móvil
Si el KPI Sesiones login > 0:
- Limpiar N sesión(es) login.
- Confirma: solo se revocan sesiones de
POST /api/auth/login. - Los tokens generados en este panel no se tocan.
5. Cómo usarlo
Authorization: Bearer TU_TOKEN_AQUI
Endpoints staff bajo /api/v2/staff/*. Los permisos efectivos son los del usuario staff elegido.
Consejo: Un token por integración; rota si se filtra; evita “Sin expiración” en producción salvo caso controlado.
6. Checklist
- Token creado y valor copiado a un lugar seguro
- Preset correcto (móvil vs integración)
- Prueba de llamada API con Bearer
- Sesiones de prueba limpiadas si sobran
- Tokens expirados rotados o revocados